Kiedy pierwszy raz zacząłem trzymać większą część środków poza giełdą, myślałem, że klucz to po prostu „mieć portfel”. Szybko okazało się, że nie. Ten sam adres, ta sama fraza seed, a jednak różne portfele zachowują się inaczej przy błędach użytkownika, przy próbach wyłudzenia i przy scenariuszach awaryjnych.
Ten tekst jest o tym, jak patrzeć na sprzętowe portfele jak na system zabezpieczeń, a nie jak na gadżet. Zestawiam najważniejsze rozwiązania stosowane w najlepszych konstrukcjach, tłumaczę, co z tego wynika w praktyce i gdzie łatwo wpaść w typowe pułapki scamów. Nie ma tu obietnic „zysku w tydzień”, jest za to zdrowy rozsądek i techniczne fundamenty, które realnie zmniejszają ryzyko.
Dlaczego w ogóle „portfel sprzętowy”, a nie aplikacja
Portfel sprzętowy to zasadniczo urządzenie, które trzyma klucze prywatne offline lub w kontrolowanym środowisku. Dzięki temu uzyskanie dostępu do kluczy wymaga czegoś więcej niż infekcji komputera czy zalogowania się na złośliwe rozszerzenie przeglądarki.
W praktyce największy zysk bezpieczeństwa bierze się z tego, że podpisy transakcji są wykonywane na urządzeniu, a nie w chaotycznym ekosystemie Twojego laptopa. Oprogramowanie na komputerze może być podatne na ataki, ale portfel ma wykonywać konkretną, kontrolowaną czynność: sprawdzić dane, potwierdzić je i podpisać w sposób, który utrudnia podmianę transakcji.
To podejście nie eliminuje całego ryzyka. Jeśli podasz seed komuś na infolinii podszywającej się pod support, jeśli stracisz fizycznie urządzenie bez kopii lub dasz się wciągnąć w fałszywą stronę, to nawet najlepszy sprzęt nie pomoże. Dlatego warto rozumieć zabezpieczenia, zanim wybierzesz model.
Model zagrożeń: jak myśleć o ryzyku, zanim klikniesz „kup”
Zanim zacznie się porównywanie producentów i „funkcji premium”, warto ułożyć sobie mapę zagrożeń. Inne środowisko ryzyka ma osoba, która używa portfela w domu na prywatnym komputerze, a inne ktoś, kto często pracuje w sieciach publicznych i instaluje dużo narzędzi.
W mojej praktyce największe problemy nie wynikały z tego, że urządzenia były słabe technicznie. Najczęściej chodziło o ludzkie błędy: źle zapisana fraza, niepełna kopia, przypadkowe przeniesienie środków do adresu z niezgodnym networkem albo skan „pomocnika” na fałszywej stronie. To właśnie przy takich rzeczach zaczynają się liczyć zabezpieczenia interfejsu i tryby ochrony.
Warto więc rozpatrywać przynajmniej cztery obszary: ochronę kluczy (gdzie i jak są przechowywane), ochronę procesu podpisu (czy da się podmienić transakcję), ochronę przed błędami użytkownika (czy portfel ułatwia wykrycie problemu) oraz odporność na scenariusze awaryjne (co z utratą urządzenia i kopii).
Co realnie znaczy „zabezpieczenie” w portfelach sprzętowych
Wygląda to prosto: portfel trzyma seed, a reszta to marketing. Niestety bezpieczeństwo jest w szczegółach. Ten sam standard (np. zgodność z BIP-39) nie oznacza, że każdy portfel zapewnia podobny komfort kontroli nad transakcją.
Przy porównywaniu zwracaj uwagę na cztery filary: (1) izolacja kluczy prywatnych i sposób ich generowania, (2) projekt potwierdzania transakcji na ekranie urządzenia, (3) obsługa błędów i mechanizmy dodatkowe, (4) model odzyskiwania i przechowywania kopii. Jeśli któryś z tych elementów jest „słabszy”, to w określonych sytuacjach ryzyko rośnie.
Ochrona kluczy: offline, atak fizyczny i środowisko generowania
Najczęściej spotykasz dwa podejścia: klucze przechowywane poza główną pamięcią systemu oraz podpisy wykonywane w kontrolowanym środowisku urządzenia. Produkty różnią się tym, jak precyzyjnie realizują izolację i jakie stosują zabezpieczenia sprzętowe.
W praktyce, nawet jeśli ktoś ma dostęp do komputera, powinien trafić na „ścianę” w postaci tego, że nie dostanie klucza prywatnego w formie, którą da się wyciągnąć z urządzenia. Ten efekt jest osiągany przez konstrukcję firmware oraz architekturę urządzenia, często wspieraną przez elementy sprzętowe ograniczające wycieki.
To nie jest magiczna tarcza na wszystko. Atak fizyczny potrafi być skuteczny przy odpowiednich warunkach, ale dla większości użytkowników kluczowe jest ograniczenie powierzchni ataku z poziomu internetu i z poziomu złośliwego oprogramowania.
Potwierdzanie transakcji: ekran, szczegóły i podmiana danych
Portfel sprzętowy musi robić coś więcej niż „podpisać”. Musi umożliwić Ci sprawdzenie, co dokładnie ma zostać podpisane. Im lepsza kontrola informacji na ekranie, tym trudniej o podmianę odbiorcy czy kwoty w Twoim oprogramowaniu hostującym.
Wiele nowocześniejszych urządzeń wyświetla istotne parametry transakcji. To szczególnie ważne, gdy aplikacja na komputerze jest potencjalnie skompromitowana lub gdy korzystasz z narzędzi integrujących się przez przeglądarkę.
W moim przypadku najwięcej nerwów kosztowało kilka przelewów testowych na niewielkie kwoty. Wtedy uczyłem się, jak wygląda ekran potwierdzenia w danym portfelu i jak identyfikować, czy dane się zgadzają. To jest nudne, ale potem oszczędza stres w realnej sytuacji.
Mechanizmy dodatkowe: pin, ograniczenia prób, tryby awaryjne
Ustawienie kodu PIN jest podstawą. Ale równie istotne jest to, jak urządzenie reaguje na wielokrotne błędne próby. Jeśli mechanizm jest dopracowany, to atakujący nie dostanie się do urządzenia bez danych uwierzytelniających, nawet gdy zdobędzie fizyczny dostęp w krótkim oknie.
Inne elementy zależą od producenta. Niektóre portfele oferują funkcje ograniczające nadużycia lub dodatkowe warstwy w procesie odzyskiwania. Kluczowe jest to, czy te rozwiązania realnie zwiększają Twoje bezpieczeństwo, czy tylko dekorują panel ustawień.
Odzyskiwanie i kopie: seed, dodatkowa fraza, nośniki odporne na błędy
Najczęściej spotykany scenariusz awarii wygląda tak: urządzenie ginie, psuje się albo jesteś w sytuacji, w której nie możesz już do niego wrócić. Wtedy liczy się jakość kopii zapasowej i sposób zapisania frazy.
Warto odróżnić dwie rzeczy: to, czy masz kopię (fizycznie), oraz to, czy kopia jest zapisana w sposób odporny na pomyłki. Sam zapis frazy w pliku tekstowym na dysku jest wygodny, ale podnosi ryzyko, bo łamiesz założenie „offline i ograniczony dostęp”.
W moim pierwszym podejściu też byłem zbyt optymistyczny. Zapis miałem na kartce, ale zrobiłem błąd w jednej pozycji i nie zorientowałem się od razu. Dopiero test importu na drugim urządzeniu pokazał, że trzeba wrócić do podstaw i przeprowadzić weryfikację kopii w kontrolowanych warunkach.
Najlepsze praktyki wyboru: na co patrzeć w specyfikacjach i w realnym użyciu
Sprzęt sprzętowi nierówny, ale nie daj się wciągnąć w wyścig „kto ma więcej funkcji”. Dobry portfel to taki, który w Twoim stylu korzystania ogranicza ryzyko błędów i utrudnia typowe ataki socjotechniczne.
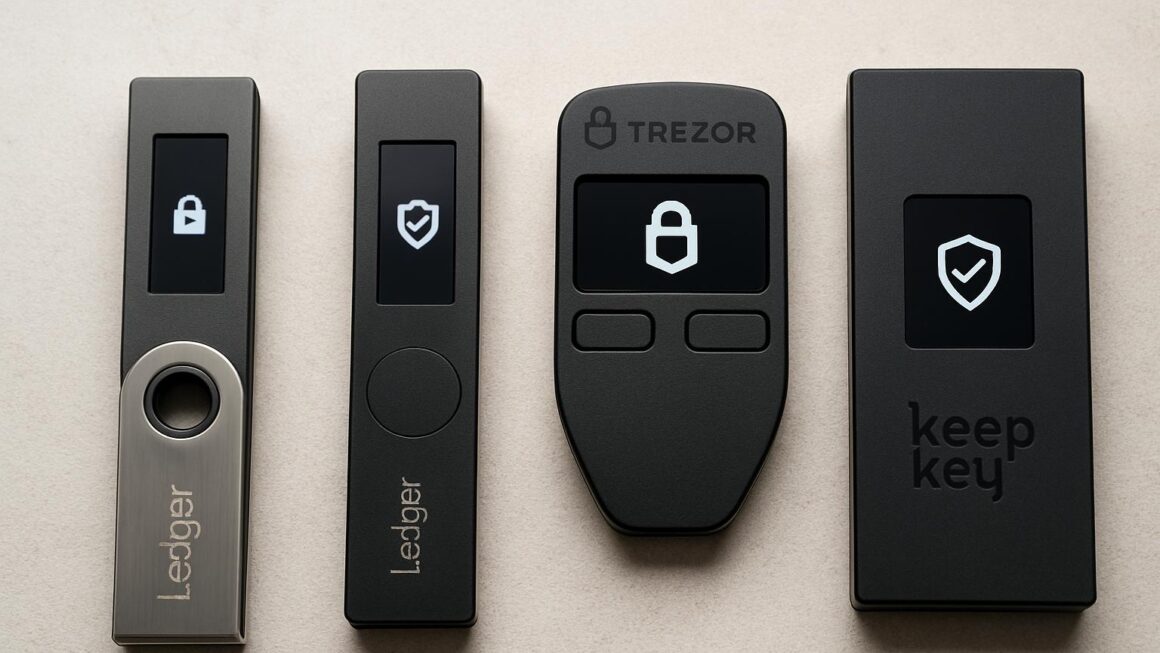
Najlepsze portfele sprzętowe – porównanie zabezpieczeń powinno zaczynać się od zgodności standardów i jakości ekranu oraz potwierdzeń. Potem dopiero przychodzi miejsce na dodatkowe mechanizmy. Jeśli nie umiesz zweryfikować transakcji na urządzeniu, to żadna „fajna integracja” w aplikacji nie uratuje sytuacji.
Dopasuj wybór do tego, co robisz najczęściej. Inny portfel ma sens, jeśli trzymasz długoterminowo, a inny, jeśli często przenosisz środki i korzystasz z aplikacji webowych. Nie chodzi o to, że jeden model jest „lepszy”, tylko o to, który minimalizuje ryzyko w Twoim scenariuszu.
Porównanie popularnych modeli pod kątem zabezpieczeń
Poniżej omawiam kategorie rozwiązań i typowe kierunki rozwoju w portfelach sprzętowych. Nie chodzi o wyścig marketingowy, tylko o to, jak poszczególne podejścia wpływają na bezpieczeństwo w codziennym użyciu. Zwróć uwagę na to, że różnice w detalach między modelami bywają większe niż różnice między „markami”.
1) Klasyczne portfele z ekranem i potwierdzaniem na urządzeniu
Najbardziej „ziemne” i nadal często najbezpieczniejsze podejście to portfel, który podpisuje transakcje po Twojej weryfikacji na ekranie. Złośliwe rozszerzenie w przeglądarce może próbować oszukać, ale portfel ma Cię zatrzymać na etapie potwierdzenia.
W tym segmencie liczy się czytelność danych. Jeśli ekran jest mało precyzyjny, to ludzie zaczynają potwierdzać „z automatu”. A to jest prosta droga do błędów, nawet bez udziału oszustów. Dobrze zaprojektowany interfejs zmusza Cię do spojrzenia na kluczowe informacje.
2) Portfele z dodatkową ochroną w procesie odzyskiwania
Niektóre konstrukcje kładą nacisk na zabezpieczenie procesu odtwarzania i na ograniczenie ryzyka wycieku frazy. Spotkasz rozwiązania typu dodatkowa fraza (często opisywana jako passphrase), która tworzy inny „wariant” portfela. To może znacząco utrudnić dostęp do środków, jeśli ktoś zdobędzie sam seed.
Trzeba jednak pamiętać o cenie. Jeśli ustawisz dodatkową frazę, a potem ją utracisz lub zapiszesz błędnie, odzyskanie środków staje się trudne. To nie jest opcja „na spryt”, tylko dodatkowy element planu awaryjnego.
W moim przypadku passphrase używam świadomie, a nie dlatego, że „wypada”. Przechowuję ją osobno i robię test odzyskania na małej kwocie, tak żeby mieć dowód, że w razie czego dam radę.
3) Portfele z podejściem „multi-account” i wsparciem wielu sieci
Gdy trzymasz kilka rodzajów aktywów, liczy się wygoda nie kosztem bezpieczeństwa. Modele różnią się w tym, jak organizują konta, jak wyświetlają informacje o sieci i jak pomagają w zapobieganiu pomyłkom między łańcuchami.
Najgorszy scenariusz dla użytkownika to ten, w którym portfel potrafi podpisać transakcję na innym networku niż myślisz. Dobre urządzenie ogranicza to przez przejrzyste etykiety i czytelne potwierdzenia.
4) Portfele odporne na błędy użytkownika w integracjach
Dużo ryzyka w kryptowalutach nie bierze się z samego urządzenia, tylko z integracji: przeglądarki, wtyczek, stron przypominających prawdziwe aplikacje. Portfel sprzętowy ma tu rolę hamulca, ale tylko wtedy, gdy właściwie weryfikuje podpisy i potrafi pokazać parametry transakcji.
W praktyce oznacza to, że w dobrym portfelu weryfikacja na ekranie jest kluczowym krokiem, a nie formalnością. Jeśli portfel pokazuje tylko fragment informacji albo potrafi się „ukryć” w natłoku komunikatów, to rośnie ryzyko potwierdzania w pośpiechu.
Kluczowe zabezpieczenia krok po kroku: co ma sens sprawdzić przed zakupem
Jeśli masz wybierać świadomie, przejdź przez checklistę. To proste działania, które w mojej ocenie dają większą pewność niż czytanie setek recenzji.
Test 1: weryfikacja ekranu potwierdzania
Zanim przeniesiesz większe środki, wykonaj mały test. Sprawdź, czy urządzenie pokazuje odbiorcę, kwotę, typ operacji i czy jesteś w stanie zidentyfikować cokolwiek, co mogłoby być podmienione. To brzmi oczywiście, ale ludzie często przechodzą to jak formalność.
Ja robiłem ten test w dwóch etapach: najpierw na minimalnej kwocie, potem na kwocie, która nadal była „bezpieczna psychologicznie”, ale już wystarczająca, by zauważyć szczegóły na ekranie.
Test 2: reakcja na błędne dane
Nie chodzi o to, żeby prowokować ataki. Chodzi o sprawdzenie, jak portfel zachowuje się, gdy aplikacja hostująca podaje niespójne informacje. Dobre urządzenia zwykle ograniczają podpisywanie nieoczywistych lub błędnych struktur.
Jeśli weryfikacja na urządzeniu jest czytelna, to w momencie wykrycia rozbieżności masz szansę przerwać proces. To właśnie jest praktyczna wartość zabezpieczeń.
Test 3: plan na awarię (seed, nośniki, weryfikacja kopii)
Największym ryzykiem nie jest awaria elektroniki, tylko nieprzygotowanie kopii. Seed jest jednocześnie „kluczem do odzyskania” i „największym punktem ataku” dla scamów i złodziei.
Dlatego zapis musi być kontrolowany. Zadbaj o poprawność liter i kolejności oraz o to, by nośnik był odporny na przypadkowe zniszczenie. W moim planie awaryjnym działa zasada: mniej rzeczy na raz, ale robione porządnie.
Scam jako główny przeciwnik: jak portfel sprzętowy pomaga, a jak nie
Wyłudzenia często wyglądają tak samo: fałszywy support, strona udająca prawdziwą usługę, prośba o „weryfikację adresu” albo o zaimportowanie seed. Portfel sprzętowy jest zaprojektowany tak, żeby seed nigdy nie trafiał do komputera w procesie podpisywania, ale oszustwo zaczyna się zwykle zanim do podpisu w ogóle dojdzie.
Jeśli ktoś wyciągnie od Ciebie frazę, to nawet najlepszy sprzęt jest tylko schowkiem na dokumenty. Dlatego ochrona przed scamami to w dużej mierze ochrona przed Tobą w złym momencie, w złym stanie emocjonalnym i w złym środowisku.
Typowe schematy ataku i odpowiedź sprzętowa
-
Fałszywy „reset portfela” lub prośba o seed: portfel nie zapobiega temu, jeśli użytkownik sam poda frazę. Odpowiedź to procedury i nawyki, nie tylko sprzęt.
-
Podmiana transakcji przez złośliwe oprogramowanie: portfel ma Cię zatrzymać na ekranie podpisu. Im czytelniejsze i kompletne dane, tym lepiej.
-
Wyłudzanie dodatkowej frazy (passphrase): również działa jak seed. Jeśli używasz passphrase, traktuj ją jak element klucza.
-
Podszywanie się pod strony logowania: portfel może ograniczyć podpisywanie, ale nie zatrzyma automatycznie decyzji użytkownika, jeśli potwierdzi „z automatu”.
Bezpieczne praktyki przechowywania długoterminowego
Jeśli myślisz o długim horyzoncie, portfel sprzętowy jest tylko jednym elementem układanki. Reszta to procedury: jak często robisz kopie, jak weryfikujesz adresy, jak unikasz przypadkowych transferów na zły łańcuch.
W mojej codziennej praktyce działa prosta zasada: większe ruchy wykonuję dopiero po serii małych testów i po sprawdzeniu zgodności adresu oraz sieci. To jest trochę jak jazda po mieście w zimie. Można jeździć szybko, ale mądrze jest najpierw sprawdzić przyczepność.
Separacja: różne portfele lub różne konta
Nie musisz trzymać wszystkiego w jednym miejscu. Możesz stosować osobne konta lub osobne urządzenia do różnych celów. Celem jest ograniczenie skutków błędu lub kompromitacji.
Jeżeli korzystasz z portfela do regularnych transakcji, a drugi do przechowywania, to jeden kompromis w działaniu nie rozwali od razu całości Twojego majątku. To podejście często okazuje się praktyczniejsze niż próby „idealnej” ochrony jednym urządzeniem.
Ograniczenie ekspozycji na internet
Portfel może być podłączany do komputera, ale to nie znaczy, że cały proces musi być chaotyczny i ciągle online. Im mniej mieszasz środowiska, tym mniej ryzyka.
Warto mieć procedurę: uruchamiam urządzenie, weryfikuję parametry, podpisuję, odpinam, a komputer nie jest jednocześnie „placem budowy” z nowymi wtyczkami i nieznanymi narzędziami.
Porównanie zabezpieczeń w praktyce: tabelka, która porządkuje myślenie
Poniższa tabela nie ma zastąpić specyfikacji konkretnego modelu, ale pomaga porównać kategorie zabezpieczeń. Wybierając portfel, sprawdź, czy rozwiązania istnieją w tym modelu i jak są opisane w dokumentacji producenta.
| Obszar bezpieczeństwa | Co szukać w portfelu | Po co to w praktyce |
|---|---|---|
| Ochrona kluczy | Izolacja kluczy prywatnych, generowanie i przechowywanie poza komputerem | Ogranicza skutki infekcji urządzenia hostującego |
| Potwierdzanie transakcji | Czytelny ekran, wyświetlanie parametrów kluczowych dla decyzji | Zmniejsza ryzyko podmiany i podpisania „czegoś innego” |
| Mechanizmy dostępu | PIN, limity prób, kontrola dostępu do wrażliwych funkcji | Utrudnia dostęp przy krótkim fizycznym przejęciu |
| Kopie i odzysk | Bezpieczny plan zapisu seed i ewentualnej dodatkowej frazy | Chroni przed utratą urządzenia i błędami w odzyskiwaniu |
| Oporność na błędy | Spójny interfejs, czytelne identyfikatory sieci i aktywów | Zmniejsza liczbę kosztownych pomyłek użytkownika |
Jak bezpiecznie skonfigurować portfel sprzętowy od pierwszego dnia
Konfiguracja to moment, w którym najłatwiej o błąd, bo wszystko jest nowe. Ja zawsze traktuję pierwsze uruchomienie jak montaż kuchenki: wolno, krok po kroku, bez pośpiechu i bez „będzie dobrze”.
Najpierw ustawiam dostęp (PIN), potem tworzę seed i zapisuję go w sposób odporny na zniszczenie. Dopiero później przechodzę do integracji z aplikacją i sprawdzenia, jak wygląda potwierdzenie transakcji na ekranie.
Wybór dodatkowych warstw: gdzie jest granica sensu
Dodatkowe warstwy typu passphrase potrafią mocno podnieść bezpieczeństwo, jeśli są poprawnie zarządzane. Granica sensu pojawia się wtedy, gdy zaczynasz przechowywać informacje w nieodpowiednich miejscach.
W praktyce źle ustawiona dodatkowa fraza nie zwiększa bezpieczeństwa, tylko tworzy nowy punkt awarii. Dlatego nawet jeśli funkcja jest dostępna, to wdrażaj ją w swojej procedurze awaryjnej, a nie tylko w menu urządzenia.
Test odzyskiwania: mała kwota i kontrolowana weryfikacja
To element, który wśród początkujących jest niedoceniany. Zrób test w zakresie, na jaki możesz sobie pozwolić finansowo i czasowo. Upewnij się, że Twoje zapisane dane działają.
Test nie musi być skomplikowany. Najważniejsze jest to, by weryfikacja była przeprowadzona świadomie, w bezpiecznym środowisku i bez udawania „że wiem”. Ja wolę poświęcić godzinę na test niż płacić tygodniami nerwów w momencie, gdy już nie da się cofnąć błędu.
Najczęstsze błędy, które psują bezpieczeństwo mimo dobrego sprzętu
Jeśli miałbym wskazać trzy rzeczy, które najczęściej „psują” bezpieczeństwo, to byłyby to: pośpiech w potwierdzaniu transakcji, zła obsługa kopii oraz uleganie socjotechnice. Sprzęt sprzętem, ale człowiek jest ostatnim elementem procesu.
Widziałem sytuacje, w których ktoś kupił porządny portfel, a potem zapisał seed w aplikacji notatnika w chmurze. Wtedy urządzenie przestaje pełnić swoją rolę, a Ty wracasz do ryzyka, przed którym miałeś uciec.
Inny problem to „klikanie wszystkiego, bo portfel mówi, że podpisuje”. Złośliwe rozszerzenia i strony mogą próbować wcisnąć transakcję, która wygląda podobnie do tej, którą chciałeś wykonać. Jeśli ekran potwierdzenia jest ignorowany, to rośnie szansa, że poddasz się iluzji znajomości.
Plan bezpieczeństwa na lata: procedury, które wygrywają z czasem
W długim horyzoncie wygrywa plan, a nie pojedynczy gadżet. To plan zapisu i weryfikacji, plan aktualizacji oprogramowania urządzenia i plan działania w sytuacji awaryjnej.
Portfel sprzętowy jest trwały, ale Twoje otoczenie się zmienia: komputer, system, przeglądarka, aplikacje. W związku z tym warto okresowo sprawdzać, czy nadal rozumiesz proces podpisywania i odzyskiwania, oraz czy nie pojawiły się nowe sposoby integracji, które poprawiają bezpieczeństwo.
Aktualizacje firmware: kiedy warto, a kiedy nie trzeba panikować
Aktualizacje są ważne, bo mogą usuwać błędy i wzmacniać mechanizmy bezpieczeństwa. Jednocześnie nie ma sensu robić aktualizacji „w stresie” albo na dzień przed ważnym przelewem, jeśli nie wiesz, co dokładnie się zmienia.
Najlepsza praktyka to plan: aktualizuj wtedy, gdy masz czas, robisz testy na małej kwocie i wiesz, jak wygląda potwierdzenie na ekranie po aktualizacji.
Bezpieczeństwo cyfrowe wokół portfela
Jeśli hostujesz portfel na komputerze, to ten komputer nie jest bez znaczenia. Warto ograniczyć instalowanie nieznanych rozszerzeń, dbać o aktualizacje systemu i nie mieszać kont i usług w sposób, który utrudnia utrzymanie porządku.
Portfel sprzętowy nie jest „wyłącznikiem” od odpowiedzialności. Jest narzędziem, które ma zmniejszać ryzyko, ale wymaga od Ciebie minimalnej higieny cyfrowej: rozsądnych nawyków, weryfikacji adresów i odporności na emocje, gdy pojawia się presja.
Scenariusze awaryjne: co jeśli stracisz urządzenie albo zakopiesz seed w błędzie
Awaria rzadko przychodzi w idealnym momencie. Może się zdarzyć, że portfel przestanie działać, a Ty będziesz mieć dostęp do kopii, albo że kopię masz, ale popełniłeś błąd. Dlatego scenariusz awaryjny trzeba mieć przećwiczony, nawet jeśli nigdy go nie użyjesz.
Jeśli tracisz urządzenie, odzyskanie zależy od poprawności seed oraz ewentualnej dodatkowej frazy. W tym miejscu zabezpieczenie jest „protokolowe”: seed musi być poprawne, bo to jest klucz. Najlepsze urządzenie nie pomoże, jeśli dane są błędne.
Jeżeli seed jest prawidłowy, ale w Twoim planie awaryjnym jest luka w zarządzaniu dodatkowymi informacjami, to znowu wracamy do procedur. Dlatego tak ważne jest, by test odzyskiwania robić zanim pojawi się realna potrzeba.
Moja perspektywa: jak dobierałem portfel, kiedy środki przestały być „małe”
Pamiętam moment, w którym przestałem traktować portfel jak zabawkę. Do tej pory robiłem wszystko „na szybko”: pożyczone poradniki, adresy kopiowane w biegu i sporadyczne testy. Kiedy zaczęły rosnąć kwoty, zrozumiałem, że bezpieczeństwo to w dużej mierze praca domowa, a nie hasło z podpisu na forum.
Wybrałem model, który najlepiej pasował do moich nawyków potwierdzania transakcji i do mojego podejścia do kopii. Najważniejsze było dla mnie to, że ekran urządzenia pozwalał mi sprawdzić kluczowe parametry bez zgadywania. To ograniczyło ryzyko podmiany, a także zmniejszyło ryzyko własnych błędów, bo przestałem „wierzyć w ekran komputera”.
W kolejnych miesiącach dopracowałem procedurę: testy na małych kwotach, osobne konto pod przenoszenie środków i plan awaryjny, który nie polega na tym, że „na pewno przypomnę sobie gdzie zapisałem”. Ten ostatni punkt był najbardziej bolesny, ale i najbardziej wartościowy.
Jak podejść do wyboru w praktyce: czytanie, porównywanie i weryfikacja
Jeżeli chcesz wybrać konkretny sprzęt, potraktuj porównania jak wstęp do własnych testów. Recenzja może opisać interfejs, ale to Ty zobaczysz na swoim ekranie, jak czytelne są parametry. Informacje z instrukcji producenta są kluczowe, bo dotyczą funkcji i ograniczeń.
Przy porównywaniu zwracaj uwagę na: czy urządzenie wspiera Twoje sieci i typy aktywów, jak wygląda potwierdzanie transakcji, jak działa zapis i weryfikacja seed oraz czy producent ma jasne procedury bezpieczeństwa. Nie kupuj „w ciemno”, nawet jeśli cena wygląda kusząco. W kryptowalutach zbyt często tanio kończy się drogo.
Bezpieczeństwo to także odpowiedzialne korzystanie: jak nie wpaść w fałszywy support
Najbardziej niebezpieczne komunikaty nie brzmią jak groźby. Brzmią jak pomoc. Oszusty potrafią pisać tonem „technik”, wysyłają link do rzekomego narzędzia diagnostycznego i proszą o potwierdzenie krok po kroku, aż w końcu pada prośba o seed.
Portfel sprzętowy nie blokuje takiego działania w sensie logicznym. To Ty musisz rozpoznać, że support nigdy nie prosi o frazę zapisywaną offline. Jeśli coś takiego padnie, to jest sygnał, że masz do czynienia z próbą wyłudzenia.
Dobra praktyka to kontakt wyłącznie przez oficjalne kanały i brak „ratowania sytuacji” na skróty. Jeśli pojawia się presja czasu, to tym bardziej zwalniasz. W kryptowalutach oszuści często grają na tempie.
W stronę świadomego wyboru: czy portfel „jest najlepszy”, czy po prostu pasuje
Nie ma uniwersalnego zwycięzcy dla każdego użytkownika. Jeden portfel może mieć świetne potwierdzanie transakcji, ale inny może lepiej pasować do Twojego stylu odzyskiwania. Inny może być wygodniejszy, jeśli często pracujesz z określonym typem aktywów.
Dlatego zamiast szukać jednego, idealnego modelu, wybierz zestaw cech dopasowanych do Twoich nawyków: czy potrafisz korzystać z potwierdzeń na ekranie, czy masz plan kopii, czy rozumiesz, jak działa odzyskiwanie w Twoim scenariuszu. To są rzeczy, które naprawdę decydują o bezpieczeństwie.
Jak zakończyć: dobry portfel to procedura, nie tylko urządzenie
Największy zwrot w bezpieczeństwie osiąga się zwykle nie przez zakup kolejnego gadżetu, tylko przez zbudowanie procedury. Portfel sprzętowy daje mocny fundament: ogranicza ekspozycję kluczy i umożliwia kontrolę podpisu na urządzeniu. Ale dopiero Twoje decyzje, kopie i nawyki sprawiają, że ten fundament działa w codzienności.
Jeśli chcesz inwestować długofalowo, potraktuj portfel jak element systemu bezpieczeństwa, który będzie z Tobą lata. Ustawiasz PIN, zapisujesz kopię w sposób, którego nie da się „zgubić w emocjach”, testujesz potwierdzenia na ekranie i trzymasz się zasady: seed to nie jest hasło do konta w przeglądarce, tylko klucz, który ma pozostać poza zasięgiem scamów.
Wtedy wybór konkretnego modelu staje się prostszy. Nie chodzi o to, czy portfel jest „najlepszy”, tylko czy jego zabezpieczenia oraz interfejs pomogą Ci podejmować poprawne decyzje wtedy, gdy presja będzie największa, a transakcja będzie ostatnim krokiem w procesie, którego wcześniej nie dopilnowałeś.